

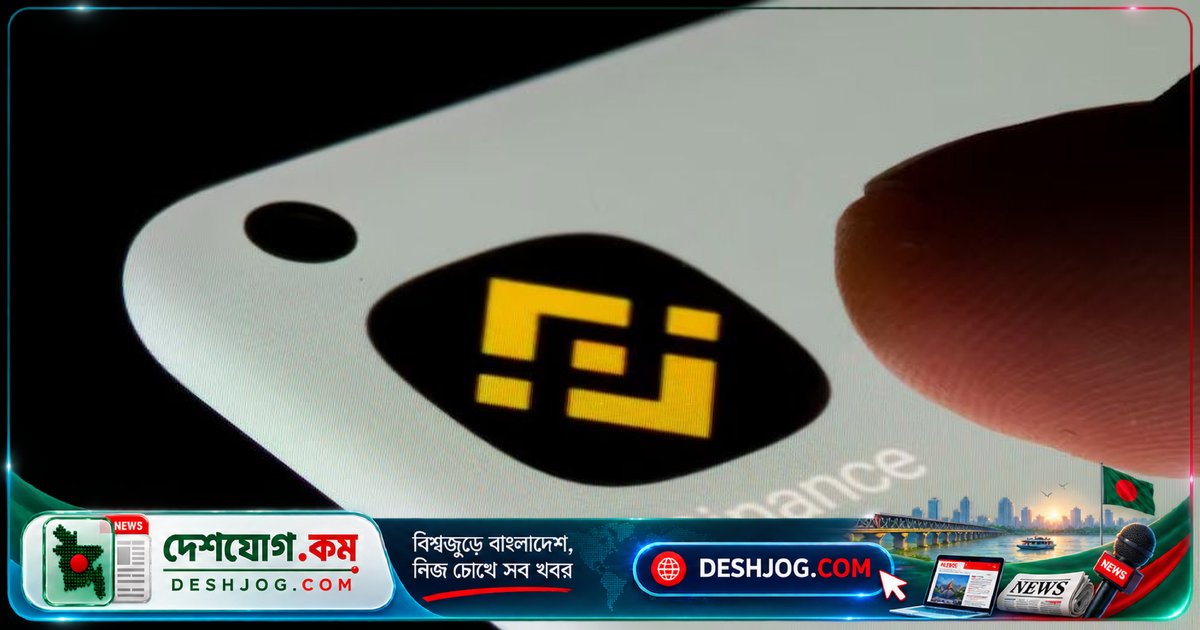
📌 বিশ্বের বৃহত্তম ক্রিপ্টো এক্সচেঞ্জ বিন্যান্সের ৬.৩ বিলিয়ন ডলার চুরি হয়েছে, যা ইতিহাসের সর্বোচ্চ ক্রিপ্টো হ্যাকিং হামলা। মার্কিন ব্লকচেইন বিশ্লেষণকারী প্রতিষ্ঠান দুটি দাবি করেছে, হামলার পিছনে উত্তর কোরিয়ার লাজারাস গ্রুপের হাত রয়েছে। বিন্যান্সের সিইও রিচার্ড টেং বলেছেন, হামলাটি একাধিক ল্যাপটপ হ্যাকের মাধ্যমে সংঘটিত হয়েছে।
বিশ্বের বৃহত্তম ক্রিপ্টোকারেন্সি এক্সচেঞ্জ বিন্যান্সের ৬.৩ বিলিয়ন ডলার চুরি হয়েছে, যা ইতিহাসের সর্বোচ্চ ক্রিপ্টো হ্যাকিং হামলা হিসেবে রেকর্ডে নাম লেখেছে। বিন্যান্সের সিইও রিচার্ড টেং জানিয়েছেন, হামলাটি শুধুমাত্র একাধিক ল্যাপটপ হ্যাকের মাধ্যমে সংঘটিত হয়নি, বরং আরও বেশ কয়েকটি প্রবেশদ্বার আবিষ্কৃত হয়েছে। মার্কিন ব্লকচেইন বিশ্লেষণকারী প্রতিষ্ঠান TRM Labs এবং Chainalysisের তথ্য অনুযায়ী, হামলাটি ২০ মিনিটের মধ্যে সম্পন্ন হয়েছে এবং ১০টি ব্লকচেইনে আক্রমণ করা হয়েছে।
🔴 মূল পয়েন্ট
- 📌 **৬.৩ বিলিয়ন ডলার চুরি**: বিন্যান্সের ১০টি ব্লকচেইনে হ্যাকাররা ৬.৩৬ বিলিয়ন ডলার চুরি করেছে, যা ইতিহাসের সর্বোচ্চ ক্রিপ্টো হ্যাকিং হামলা।
- 📌 **উত্তর কোরিয়ার লাজারাস গ্রুপের দায়**: মার্কিন ব্লকচেইন বিশ্লেষণকারী প্রতিষ্ঠান TRM Labs এবং Chainalysisের তথ্য অনুযায়ী, হামলাটি উত্তর কোরিয়ার লাজারাস গ্রুপ কর্তৃক পরিচালিত হয়েছে।
- 📌 **হামলার সময়কাল**: হামলাটি শুধুমাত্র ২০ মিনিটের মধ্যে সম্পন্ন হয়েছে, যা অত্যন্ত দ্রুতগতির আক্রমণ হিসেবে বিবেচিত।
- 📌 **৩ বিলিয়ন ডলার জমা**: বিন্যান্সের তথ্য অনুযায়ী, হামলার পর ৩ বিলিয়ন ডলার জমা করা হয়েছে, যার মধ্যে ২.৩ বিলিয়ন ডলার টেথার এবং সার্কেলের মাধ্যমে ফ্রিজ করা হয়েছে।
- 📌 **বিন্যান্সের প্রতিক্রিয়া**: বিন্যান্সের সিইও রিচার্ড টেং বলেছেন, “আমাদের তদন্তে কোনো ব্যক্তির দায়িত্ব নেই। তবে হামলাটি একাধিক ল্যাপটপ হ্যাকের মাধ্যমে সংঘটিত হয়েছে।”
- 📌 **উত্তর কোরিয়ার অর্থনৈতিক লাভ**: বিশেষজ্ঞদের মতে, এই ধরনের হ্যাকিং হামলার অর্থ উত্তর কোরিয়ার অর্থনীতিকে সমর্থন করতে এবং নিষিদ্ধ ন্যুক্লিয়ার কর্মসূচিকে চালিয়ে যেতে ব্যবহৃত হয়।
📰 বিস্তারিত
বিন্যান্সের সিইও রিচার্ড টেং জানিয়েছেন, হামলার পর তারা ব্যবহারকারীদের তহবিলকে “সুরক্ষিত” বলে দাবি করেছেন। তবে বিন্যান্সের সিইও বলেছেন, “আমাদের তদন্তে কোনো ব্যক্তির দায়িত্ব নেই। তবে হামলাটি একাধিক ল্যাপটপ হ্যাকের মাধ্যমে সংঘটিত হয়েছে।” বিন্যান্সের তথ্য অনুযায়ী, হামলার পর ৩ বিলিয়ন ডলার জমা করা হয়েছে, যার মধ্যে ২.৩ বিলিয়ন ডলার টেথার এবং সার্কেলের মাধ্যমে ফ্রিজ করা হয়েছে। তবে বাকি ৩.৩ বিলিয়ন ডলারের অবস্থান অজানা।
ব্লকচেইন বিশ্লেষণকারী প্রতিষ্ঠান TRM Labs এবং Chainalysisের তথ্য অনুযায়ী, হামলাটি উত্তর কোরিয়ার লাজারাস গ্রুপ কর্তৃক পরিচালিত হয়েছে। লাজারাস গ্রুপের লক্ষ্য ছিল দক্ষিণ কোরিয়া এবং দক্ষিণ কোরিয়ার আগ্রহের বিষয়গুলিকে হ্যাক করে তথ্য চুরি, ব্যাঘাত এবং ধ্বংস করা। মার্কিন অর্থ বিভাগ ২০১৯ সালে লাজারাস গ্রুপকে উত্তর কোরিয়ার প্রধান গোয়েন্দা সংস্থা দ্বারা নিয়ন্ত্রিত বলে ঘোষণা করেছিল।
বিশেষজ্ঞদের মতে, উত্তর কোরিয়ার হ্যাকাররা ক্রিপ্টোকারেন্সি হ্যাকিংয়ের মাধ্যমে অর্থনৈতিকভাবে লাভবান হয়। দক্ষিণ কোরিয়ার গোয়েন্দা সংস্থা ২০২২ সালের ডিসেম্বর মাসে জানিয়েছিল, উত্তর কোরিয়ার হ্যাকাররা পাঁচ বছরে প্রায় ১.১ বিলিয়ন ডলার চুরি করেছে। বিশেষজ্ঞ আরি রেডবোর্ড বলেছেন, “উত্তর কোরিয়া যখন এই ধরনের হ্যাকিং করে, তখন এই অর্থ অস্ত্র বিকাশ এবং অন্যান্য অস্থির কার্যকলাপে ব্যবহৃত হয়। এটিকে একটি বৈশ্বিক নিরাপত্তা বিষয় হিসেবে বিবেচনা করা উচিত, না হলে শুধুমাত্র ক্রিপ্টো হ্যাকিং হিসেবে দেখানো যাবে না।”
"আন আক্রমণকারী ৬.৩৬ বিলিয়ন ডলার বিন্যান্সের ওয়ালেট থেকে ১০টি ব্লকচেইনে সরিয়ে নিয়েছে।"
📊 তথ্যের সারসংক্ষেপ
- 📍 স্থান: বিশ্বব্যাপী (বিশেষত বিন্যান্সের সার্ভার ও ব্লকচেইন নেটওয়ার্ক)
- 👥 খবরের মুখ্য ব্যক্তি: রিচার্ড টেং (বিন্যান্সের সিইও), আরি রেডবোর্ড (TRM Labs), লাজারাস গ্রুপ (উত্তর কোরিয়া)
- 🔢 গুরুত্বপূর্ণ সংখ্যা: ৬.৩ বিলিয়ন ডলার (চুরি), ২০ মিনিট (হামলার সময়কাল), ৩ বিলিয়ন ডলার (জমা), ২.৩ বিলিয়ন ডলার (ফ্রিজ করা)
💬 মন্তব্য (0)
এখনো কোনো মন্তব্য নেই। প্রথম মন্তব্য করুন!