

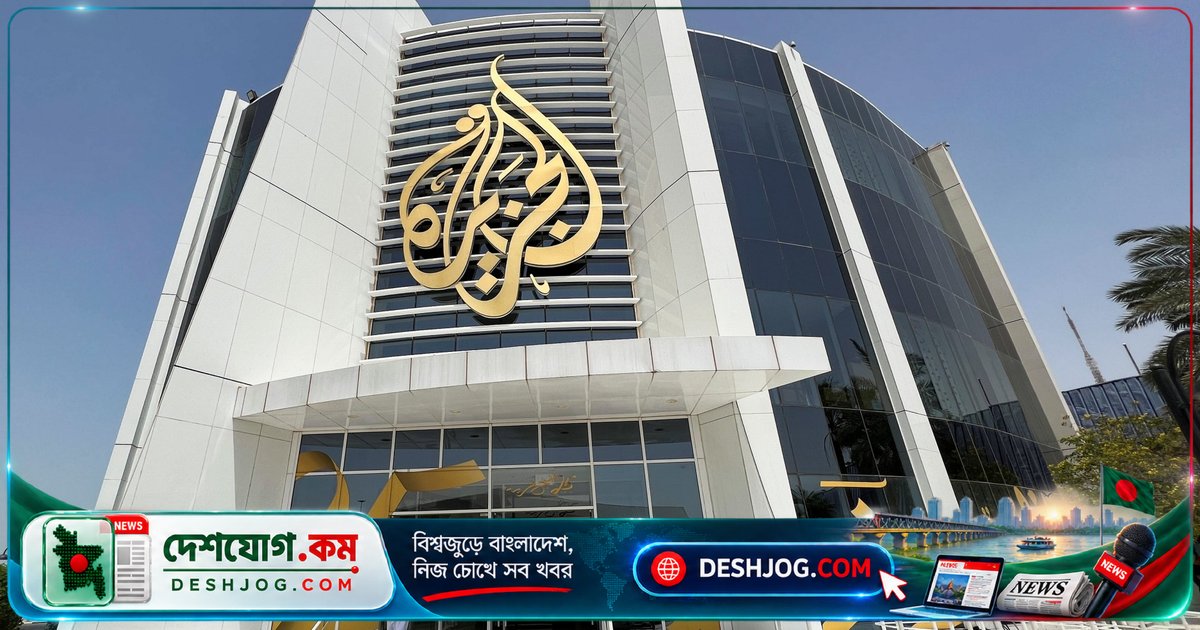
📌 ইসরায়েলের একটি স্পাইওয়্যার কোম্পানি প্রথমবারের মতো ‘জিরো-ক্লিক’ ম্যালওয়্যার আক্রমণ চালিয়ে আল জাজীরা সহ বিভিন্ন ব্যক্তির ব্যক্তিগত ডেটা চুরি করেছে। এই আক্রমণে কোনো ক্লিক বা ফাইল ডাউনলোডের প্রয়োজন হয়নি। আল জাজীরা জার্নালিস্টসহ ৪৫টি ডিভাইস আক্রান্ত হয়েছিল
ইন্টারনেটে শুধুমাত্র একটি পেজ ভিজিট বা অ্যাপ রিফ্রেশ করার মধ্যেই ব্যক্তিগত ডেটা চুরির শিকার হতে পারে। কোনো ক্লিক বা ফাইল ডাউনলোডের প্রয়োজন ছাড়াই এই ধরনের ম্যালওয়্যার আক্রমণে ব্যক্তিগত তথ্য চুরি করে বাইরে পাঠানো হয়। ইসরায়েলের একটি স্পাইওয়্যার কোম্পানি প্রথমবারের মতো ‘জিরো-ক্লিক’ টার্গেটেড অ্যাডভার্টাইজিং আক্রমণ চালিয়ে আল জাজীরা জার্নালিস্টসহ বিভিন্ন ব্যক্তির ডিভাইস আক্রমণ করেছে। এই আক্রমণে ব্যক্তিগত ডেটা চুরি করে বাইরে পাঠানো হয়েছে।
🔴 মূল পয়েন্ট
- 📌 **৪৫টি ডিভাইস আক্রান্ত**: আল জাজীরা কর্মীদের মধ্যে ৪৫টি ডিভাইস আক্রান্ত হয়েছিল, যার মধ্যে অনেকেই সংবেদনশীল বিষয়ে প্রতিবেদন করতেন।
- 📌 **ইসরায়েলি কোম্পানি কান্দিরু (Candiru)**: কান্দিরু কোম্পানি এই আক্রমণের পিছনে দায়ী, যা ২০২১ সালে মার্কিন সরকারের নিষিদ্ধ তালিকায় ছিল।
- 📌 **জিরো-ক্লিক ম্যালওয়্যার**: এই আক্রমণে কোনো ফাইল ডাউনলোড বা ক্লিকের প্রয়োজন হয়নি। শুধুমাত্র একটি ইনফেক্টেড অ্যাডস দেখার মধ্যেই ডিভাইস আক্রান্ত হয়েছিল।
- 📌 **স্পাইওয়্যারের ক্ষমতা**: আক্রমিত ডিভাইস থেকে ফাইল, ডকুমেন্ট, ব্রাউজার ডেটা, কুকিজ, বুকমার্কস, সেভ করা ক্রেডেনশিয়ালস, কীস্ট্রোকস, স্ক্রিনশট, মাইক্রোফোন ও ওয়েবক্যাম রেকর্ডিংসহ বিভিন্ন তথ্য চুরি করা হয়েছে।
- 📌 **বিশ্বব্যাপী নিরাপত্তা বিপদ**: এই আক্রমণকে "অত্যন্ত উদ্বেগজনক" বলে বর্ণনা করা হয়েছে। এটি একটি নতুন বিশ্বব্যাপী নিরাপত্তা হুমকি হিসেবে বিবেচিত হচ্ছে।
📰 বিস্তারিত
২০২৫ সালের জুন মাসে আল জাজীরা কর্মীদের ৪৫টি ডিভাইস আক্রান্ত হয়েছিল। এই ডিভাইসগুলির মধ্যে অনেকেই সংবেদনশীল বিষয়ে প্রতিবেদন করতেন। কানাডার একাডেমিক গবেষণা ইউনিট সিটিজেন ল্যাবের তদন্তে দেখা গেছে যে, ইসরায়েলের কোম্পানি কান্দিরু এই আক্রমণের পিছনে দায়ী। গবেষকরা বলেছেন, এই আবিষ্কার "অত্যন্ত উদ্বেগজনক" কারণ এটি একটি নতুন বিশ্বব্যাপী নিরাপত্তা হুমকির প্রমাণ দেয়।
লস অ্যাঞ্জেলেসের ইউনিভার্সিটি অফ ক্যালিফোর্নিয়া থেকে তথ্য অধ্যয়নের অধ্যাপক রেমেশ শ্রীনিবাসন বলেছেন, “আমরা এই দিকে যাওয়ার কথা জানতাম এবং এখন এটি জনসাধারণের সামনে এসেছে। এটি নিরীক্ষণের পরবর্তী স্তর, কারণ মানুষকে মাইক্রো টার্গেট করা হচ্ছে। এটি এখন পর্যন্ত নিরীক্ষণের সর্বোচ্চ স্তর।”
আল জাজীরার ইনহাউস টেকনোলজি টিম ২০২৪ সালে কিছু জার্নালিস্টদের ডিভাইসে অস্বাভাবিক প্যাটার্ন লক্ষ্য করেছিল। ২০২৫ সালে সিটিজেন ল্যাবকে প্রদত্ত নেটওয়ার্ক লগসের বিশ্লেষণে দেখা গেছে যে, আক্রমণটি কীভাবে সম্পন্ন হয়েছিল। ম্যালিশিয়াস অ্যাডভার্টাইজমেন্ট কিনেছিল ইসরায়েলের ডিসকভার-টেক নামের একটি কোম্পানি, যা নিজেকে একটি বৈধ অ্যাডভার্টাইজিং ফার্ম হিসেবে উপস্থাপন করে। কিন্তু প্রকৃতপক্ষে এটি মেরিনারি স্পাইওয়্যার পার্টনারদের জন্য একটি ফ্যাসিলিটেটর হিসেবে কাজ করে। তাদের অ্যাড নেটওয়ার্ক আল জাজীরা কর্মীদের চিহ্নিত করে এবং তাদেরকে কান্দিরুর মালিকানাধীন একটি ইনফেক্টেড সার্ভারে রিডাইরেক্ট করে দিয়েছিল।
সিটিজেন ল্যাবের তদন্তে দেখা গেছে, কান্দিরু কোম্পানি ২০২১ সালে মার্কিন সরকারের নিষিদ্ধ তালিকায় ছিল। কারণ তারা ১০টি দেশের ১০০ জনেরও বেশি কর্মকর্তা, জার্নালিস্ট এবং রাজনৈতিক কর্মীকে অবৈধভাবে হ্যাক এবং নিরীক্ষণ করেছিল। আল জাজীরা মিডিয়া নেটওয়ার্ক এই আক্রমণকে নিন্দা করেছে এবং দায়িত্বশীলদের দায়িত্বে নেওয়ার দাবি করেছে।
সাইবারসিকিউরিটি বিশ্লেষক এবং লেখক এডি উইলেমস বলেছেন, এই অ্যাডস ডিভাইস আক্রমণ করে মাত্র দেখার মধ্যেই। তবে একটি গুরুত্বপূর্ণ টেকনিক্যাল নুয়ান্স রয়েছে। তিনি বলেছেন, “ব্রাউজারে কোড চালানো আক্রমণকারীর কাছে সম্পূর্ণ কম্পিউটার নিয়ন্ত্রণ দেয় না। ব্রাউজারের স্যান্ডবক্স থেকে বেরিয়ে আসার জন্য আক্রমণকারীর আরেকটি ভুলযোগ্যতা প্রয়োজন হতে পারে।” তিনি আরও বলেছেন, “আক্রমণকারীরা নিরাপত্তা সীমানা অতিক্রম করার জন্য বিভিন্ন ভুলযোগ্যতা ব্যবহার করার চেষ্টা করে। এই ধরনের আক্রমণই এতটাই বিপজ্জনক কারণ এটি ডিভাইসকে আক্রমণ করে।”
আক্রমিত ডিভাইস থেকে ম্যালিশিয়াস সফটওয়্যার বিভিন্ন ধরনের সংবেদনশীল ডেটা সংগ্রহ করে, যেমন ফাইল, ডকুমেন্ট, ব্রাউজার ডেটা (কুকিজ, বুকমার্কস, সেভ করা ক্রেডেনশিয়ালস), কীস্ট্রোকস, স্ক্রিনশট, মাইক্রোফোন এবং ওয়েবক্যাম রেকর্ডিংসহ ইমেল এবং জনপ্রিয় যোগাযোগ প্ল্যাটফর্মের বার্তাসহ। নিরাপত্তা মেকানিজম ট্রিগার না করার জন্য, স্পাইওয়্যার প্রায়ই এনক্রিপ্টেড কমিউনিকেশন চ্যানেল ব্যবহার করে এবং চুরি করা ডেটা ছোট ছোট অংশে ভাগ করে সময়ের সাথে সাথে পাঠায়।
"আমরা এই দিকে যাওয়ার কথা জানতাম এবং এখন এটি জনসাধারণের সামনে এসেছে। এটি নিরীক্ষণের পরবর্তী স্তর, কারণ মানুষকে মাইক্রো টার্গেট করা হচ্ছে। এটি এখন পর্যন্ত নিরীক্ষণের সর্বোচ্চ স্তর।"
📊 তথ্যের সারসংক্ষেপ
- 📍 স্থান: আল জাজীরা, কানাডা (সিটিজেন ল্যাব), মার্কিন যুক্তরাষ্ট্র (লস অ্যাঞ্জেলেস)
- 👥 খবরের মুখ্য ব্যক্তি: রেমেশ শ্রীনিবাসন (অধ্যাপক), এডি উইলেমস (সাইবারসিকিউরিটি বিশ্লেষক), আল জাজীরা কর্মীরা
- 🔢 গুরুত্বপূর্ণ সংখ্যা: ৪৫টি ডিভাইস আক্রান্ত, ১০০ জন কর্মী, ১০টি দেশ
💬 মন্তব্য (0)
এখনো কোনো মন্তব্য নেই। প্রথম মন্তব্য করুন!